核心图纸的最后一道防线
为什么它真的能防泄密
打开时自动解密,保存时自动加密
安全动作在系统底层自动完成。员工没有额外步骤,磁盘和外部设备上保存的始终是密文。
读取时自动解密保存时自动加密
SM4 加密处理安全策略随行
SM4 国密算法
采用国家标准密码算法,为核心文件提供自主可控的加密基础。
使用无感
授权人员照常工作,不用反复输入密码,也不用手动解密文件。
离开即锁
文件被复制或带出后仍是密文,安全不依赖目录和存储位置。
从内部使用到外部协作
文件可以流转,控制权不会一起丢失
文件加密保护
对研发图纸和技术文件建立持续保护,降低未经授权复制和带离的风险。
权限分级控制
根据组织、项目与文件敏感度配置差异化访问和使用权限。
受控外发
向供应商或合作方共享资料时限制下载、打印和使用期限。
水印与身份标识
在预览、打印与外发场景中加入身份信息,强化责任追溯。
审批与到期回收
重要资料经审批后授权,到期自动失效,减少长期开放权限。
操作审计追溯
记录访问、下载、外发和权限变化,为安全检查提供依据。
典型使用场景
核心资料最容易失控的四个时刻
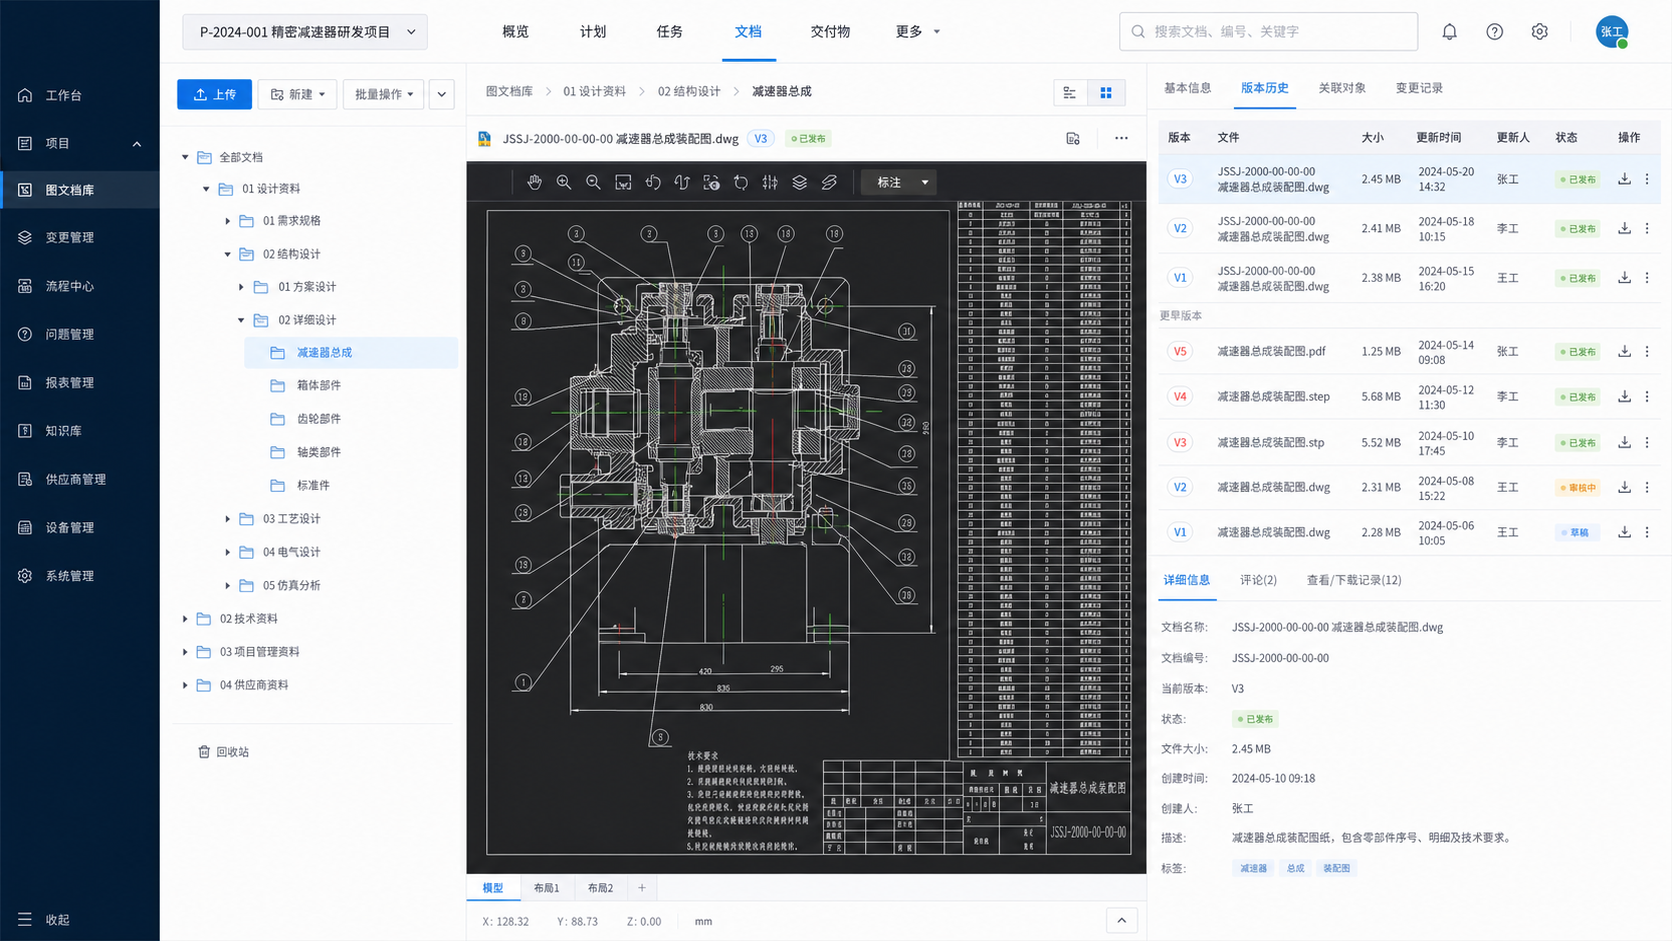 受控研发区
内部研发
文件在人员和终端间流转,安全策略始终随行
- 文件加密
- 身份授权
- 操作留痕
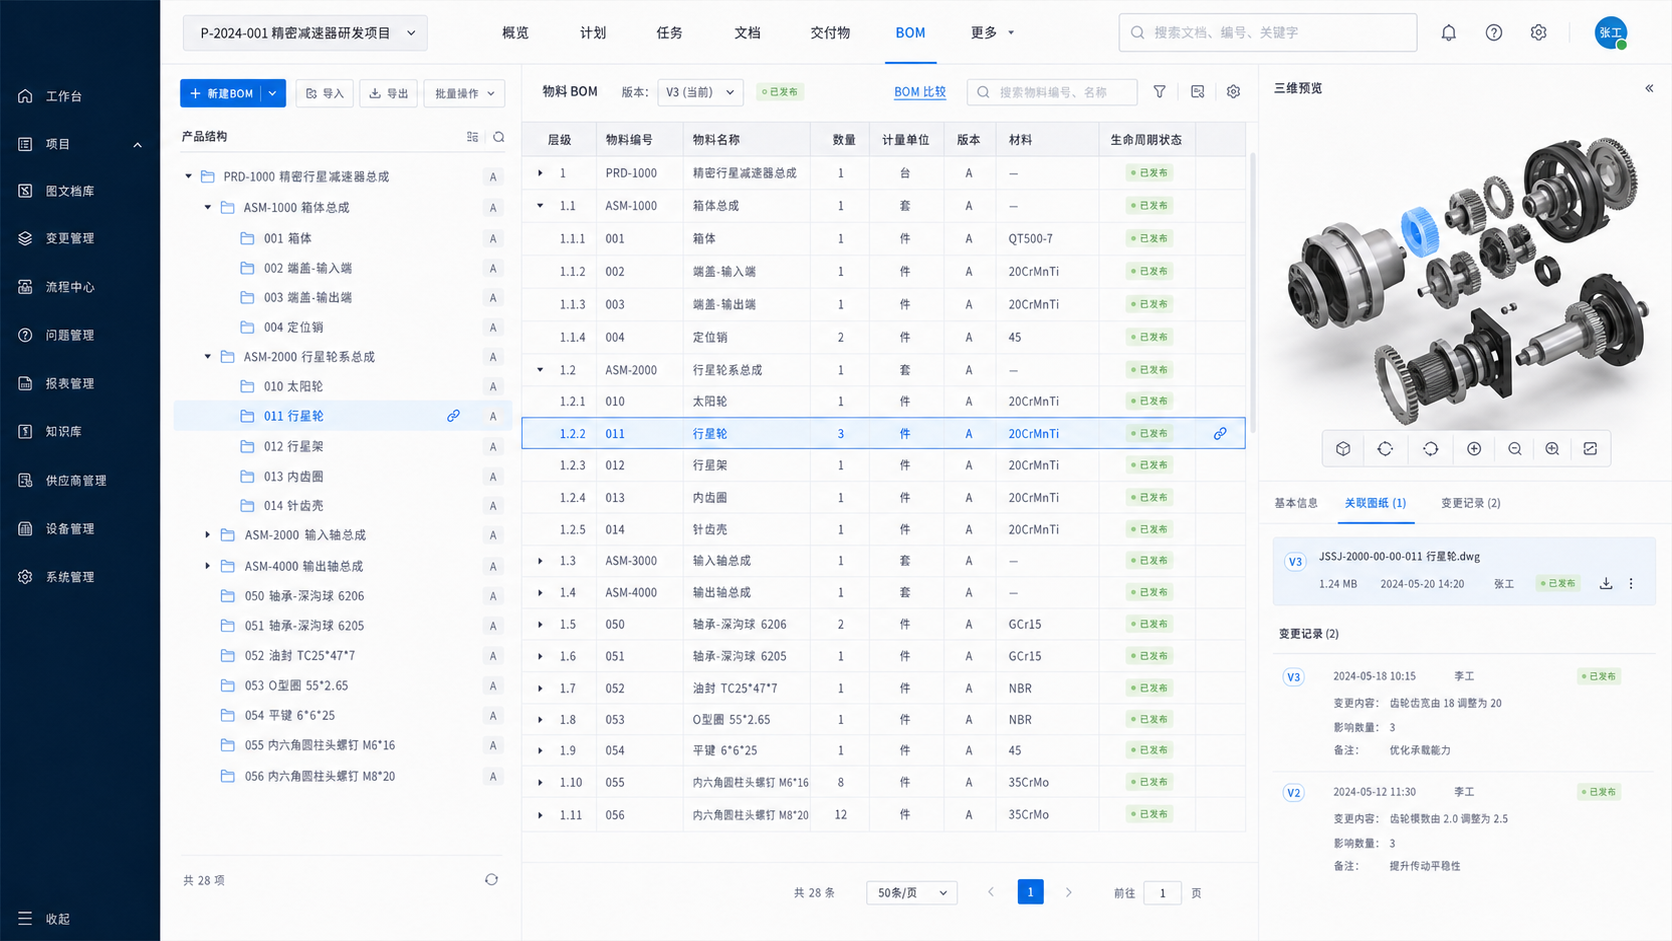 部门权限矩阵
跨部门协作
设计、采购、工艺按职责查看不同范围的资料
- 分级权限
- 只读控制
- 审批访问
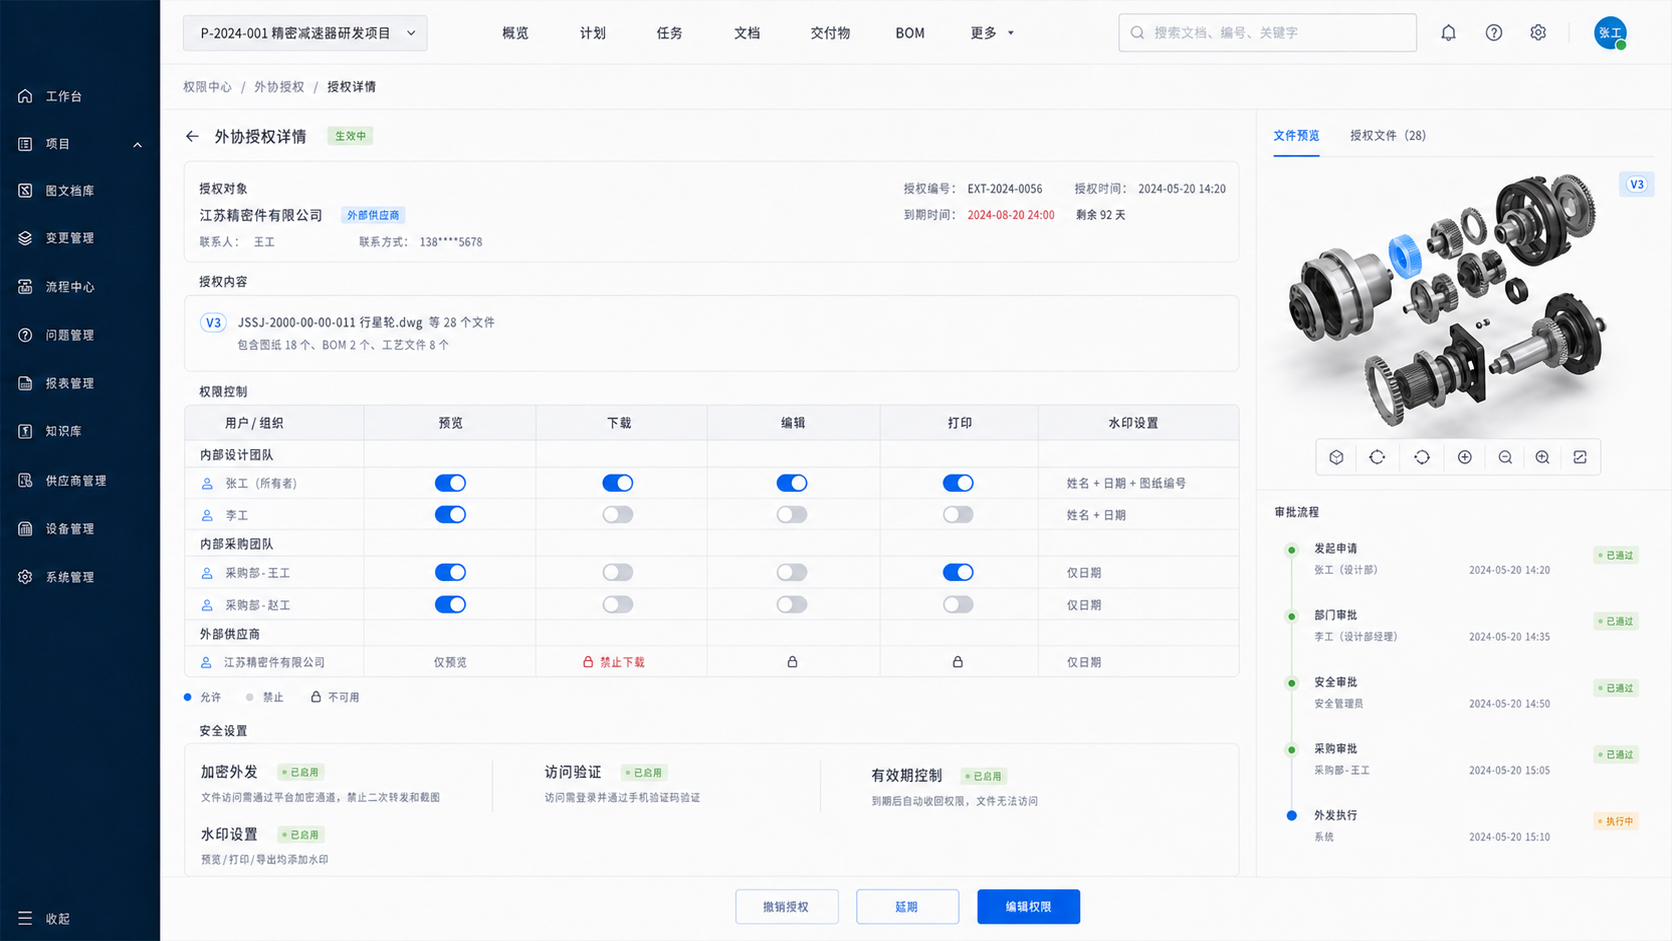 外协限时授权
供应商外协
图纸可以交付外部,但不能被无限复制与留存
- 禁止下载
- 动态水印
- 有效期控制
 授权到期回收
项目结束
临时权限自动失效,历史访问和操作完整可查
- 自动回收
- 日志归档
- 责任追溯
不要只听概念